内部監査
1人でも、年度計画から報告まで回る形にする。
内部監査室を新設したものの、何を何人日で見るかと何件どう確かめるかで止まる。上場準備でも、体制の有無ではなく実施実績を問われます。このページは、その二つを具体的に書きます。
内部統制の評価とは、別の仕事。
よく混ざるので先に分けます。内部統制の評価は経営者が自社の統制を評価する自己評価で、対象は財務報告の信頼性です。内部監査は業務執行から独立した立場で行う監査で、財務報告に限らず業務の有効性・コンプライアンス・資産の保全まで見ます。基準も違い、内部監査はグローバル内部監査基準(2025年1月9日発効)に沿って行います。
重なる部分はあります。内部監査室が内部統制評価の独立的評価を担うことはよくあります。ただし、自分が設計や運営に関わった統制を自分で評価すると独立性が損なわれます(自己レビュー)。どこまで関与してどこから外れるかを、年度計画の段階で書いておきます。
四つの段階と、出てくるもの。
規程と、報告経路を決める
内部監査規程で目的・権限・独立性・報告経路を定めます。社長直属に置き、監査役会にも直接報告する二重の経路を作ると、経営者自身が対象の案件でも報告が止まりません。
見る領域と人日を決める
監査ユニバースを作り、リスク要因で採点し、当年度に見る領域を絞ります。全部は見られないので、見ない領域をどう補うかまで書きます。
予備調査から本調査まで
個別計画と実施通知を出し、予備調査で母集団と抽出条件を固め、本調査で証跡を突合します。結果は調書に残します。
伝えて、直るまで追う
講評会で事実を確認してから報告書を出します。指摘は重要度と期限をつけ、3か月後・6か月後に是正を確かめます。
年度計画は、採点して人日を割る。
「重要そうだから見る」では、翌年も同じ領域を見続けることになります。監査ユニバース(会社の業務を漏れなく並べた一覧)を作り、要因ごとに点を付け、加重合計でしきい値を切ります。
要因は会社によって変えます。製造業なら金額的影響・取引の複雑性・不正リスク・前回監査の結果・経営者と監査役の関心。上場準備中のSaaSなら、財務報告への影響・情報セキュリティ事故・上場審査での重要性・第二線のカバー状況・変化の大きさ、といった具合です。点の付け方は主観が入るので、なぜその点かを一行で書き添えます。翌年、前提が変わったかを見るのはその一行です。
採点したら人日を割ります。使える人日は限られるので、当年度に見ない領域が必ず出ます。そこは「第二線の自己点検でカバーされている」「別テーマの手続で部分的に見る」といった根拠を計画書に残します。翌期に監査役会や審査で問われるのは、見た領域より見なかった領域です。
個別監査のテストと、サンプリング。
内部統制の運用評価のような頻度別の定型はありません。母集団の性質と、何を確かめたいかで決めます。
まず、全件で見られないかを疑う
サンプリングは、全件を見られないときの次善策です。仕訳・発注・権限一覧・デプロイログのようにデータで出せるものは、CAAT(データ分析)で全件を対象にできます。全件なら抽出のかたよりを説明する必要がなく、「条件に当てはまるものは1件もなかった」と言い切れます。
たとえば購買・支払なら、正規の発注を経ない支払、分割して承認限度を回避した発注、仕入先マスタの口座変更と直後の支払、同じ仕入先への同額の二重支払。こうした条件でデータを絞り込み、該当したものだけを証憑まで追います。サンプリングよりも、見つけたい不正の形に近づけます。
サンプリングを使うときの決め方
| 決めること | 中身 |
|---|---|
| 母集団 | 期間と範囲を先に固め、件数を数える。抽出元の一覧が全件かを確かめた手順も書く |
| 何を逸脱とみなすか | テスト前に定義する。承認印が無い、日付が前後している、金額が合わない。後から決めると結論に合わせた定義になる |
| 件数 | 許容できる逸脱の割合と、どこまで確からしさが欲しいかで決まる。実務では25件を起点に、重要度が高ければ増やす |
| 抽出方法 | 無作為・金額的重点・判断のいずれか。判断で選ぶなら、なぜその条件かを書く |
| 抽出した人と日付 | テストの後に選び直していないことを示す唯一の記録 |
件数そのものより、母集団の押さえ方と逸脱の定義のほうが、後で効いてきます。
見つけた例外を、どう扱うか
- 01
例外は、まず調書に全部書く
指摘にするかどうかは後で決めます。件数と内容を先に確定させてから、重要度を判定します。
- 02
整備の問題か、運用の問題かを分ける
仕組みとして止められない設計なのか、仕組みはあるが回っていないのか。直し方が変わるので、原因の書き方も変えます。
- 03
講評会で、事実だけ先に合わせる
評価や重要度の前に、起きた事実を被監査部門と確認します。ここを飛ばすと、報告書が出てから事実誤認の議論になります。
- 04
指摘には、責任者と期限を付ける
誰が・いつまでに・何をするかが無い指摘は、翌年そのまま残ります。暫定策と恒久策を分けると期限が現実的になります。
- 05
是正を、証跡で確かめる
3か月後・6か月後に、報告ではなく証跡で確認します。期限を超過した指摘は監査役会へ上げる、と規程に書いておきます。
現物。
規程から報告書まで、工程の順に置いてあります。
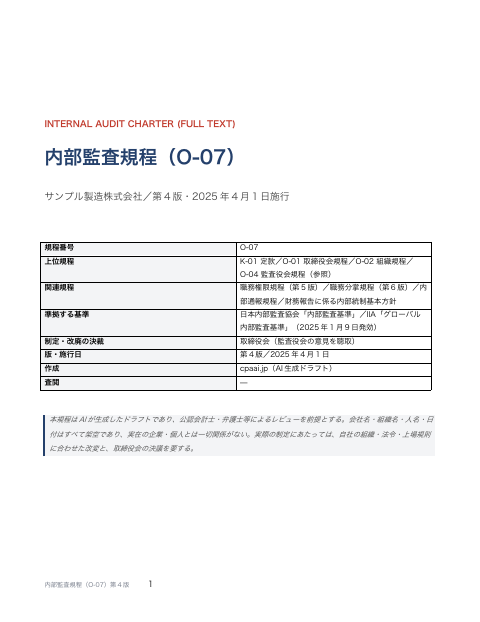
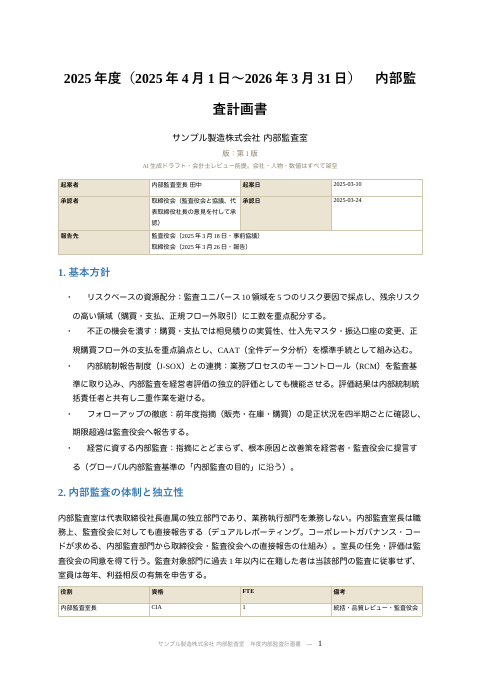
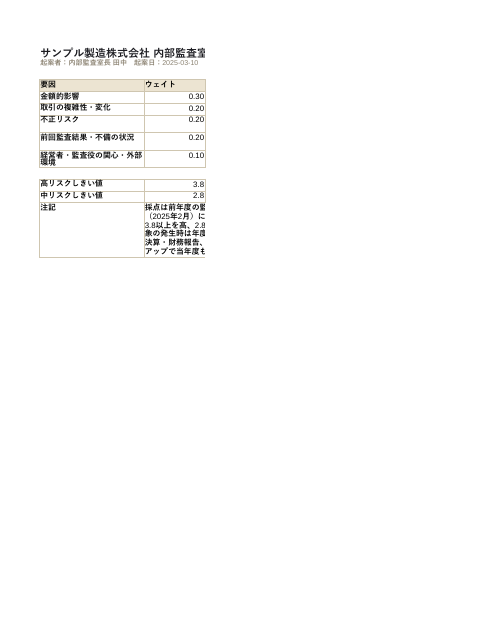
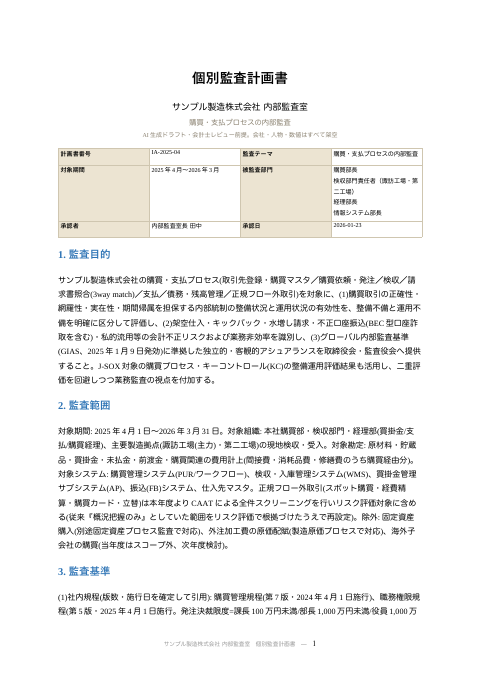
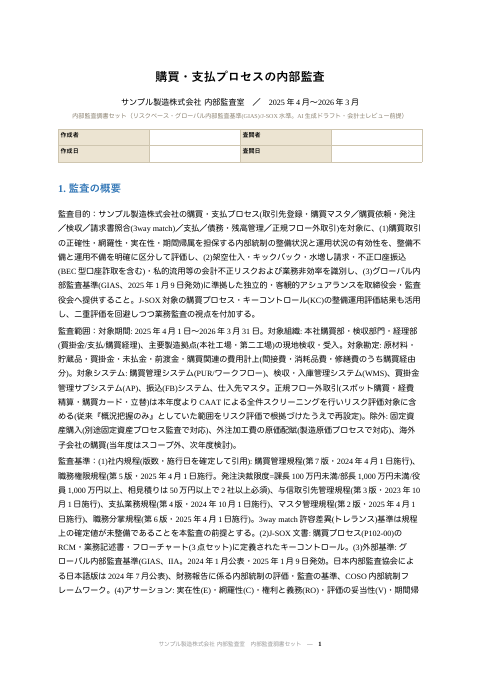
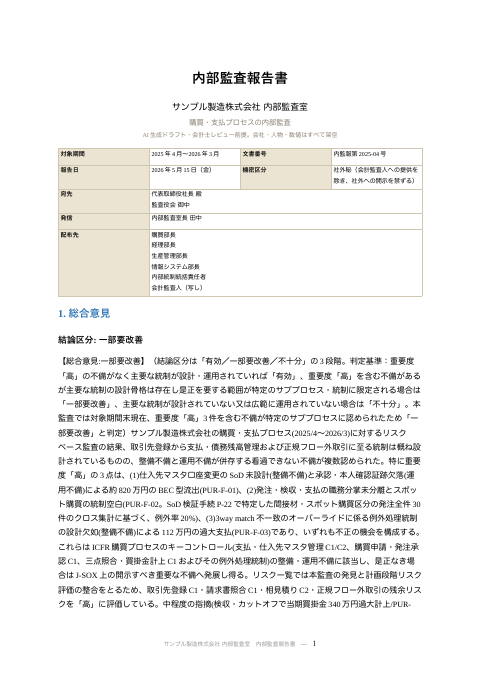
業種が変わっても型は同じです。上場申請期のSaaS企業(情報セキュリティ)と暗号資産交換業(利用者財産の分別管理・カストディ)でも、年度計画から監査役会への報告まで同じ順で置いています。
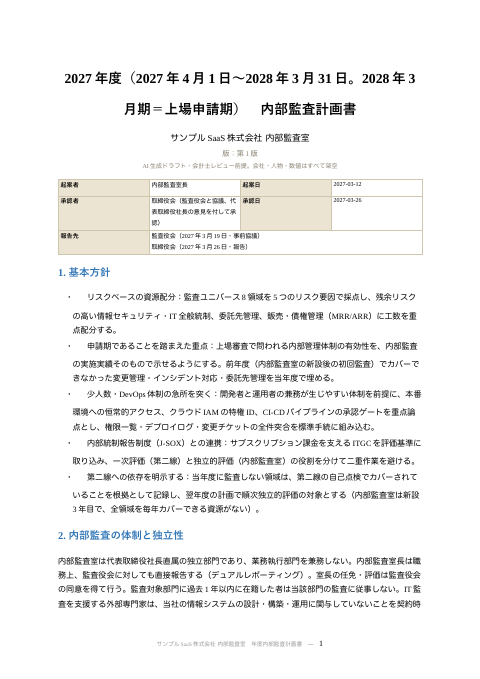
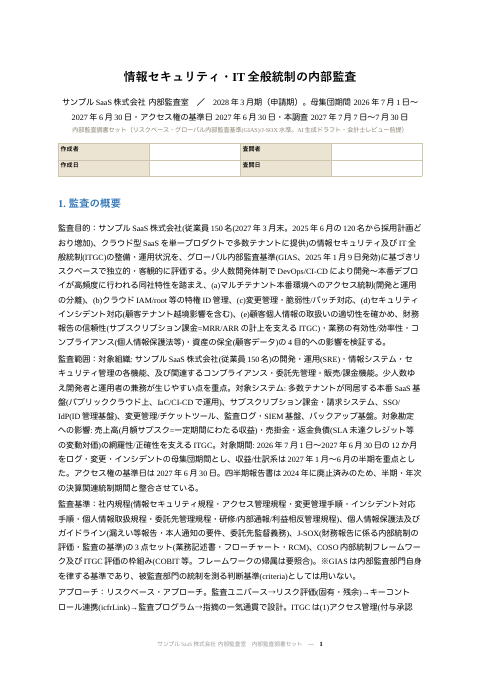
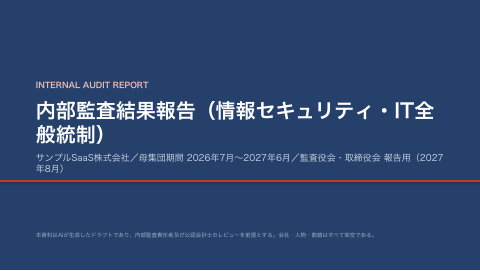
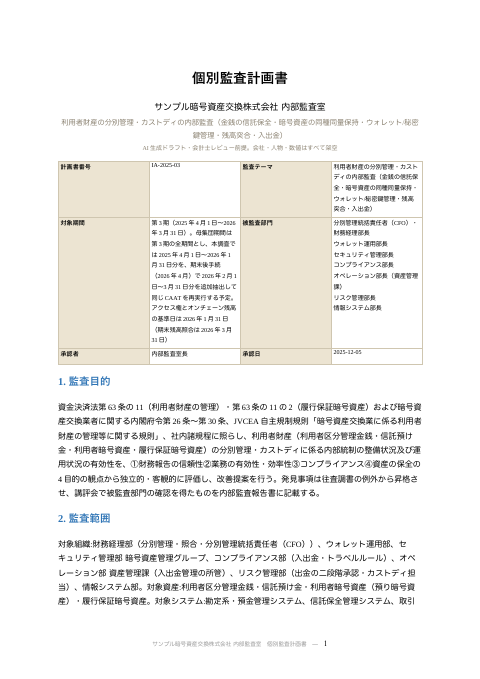
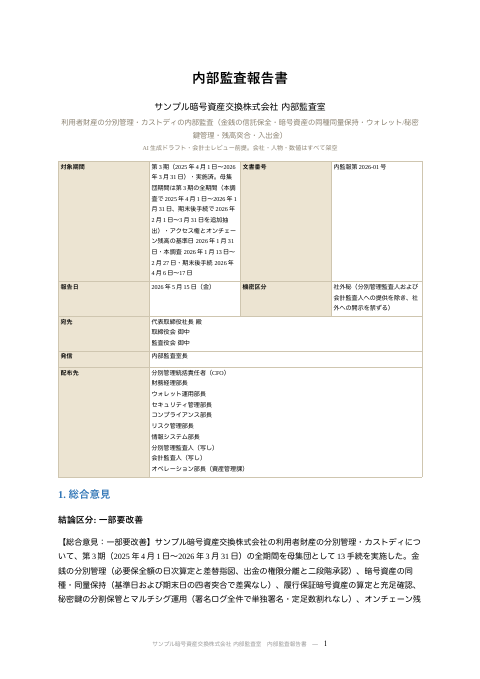
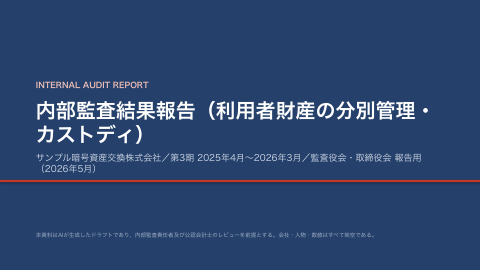
上で書いた全件分析を、ワークブックの形にしたものです。手続ごとに母集団の件数・抽出条件・検出結果を載せ、明細は例外と代表行に絞っています。分析の条件は同じ業種の往査調書と揃えてあります。上の2段に無い成果物として、SaaSと暗号資産交換業の内部監査規程、製造業の報告デックも補いました。
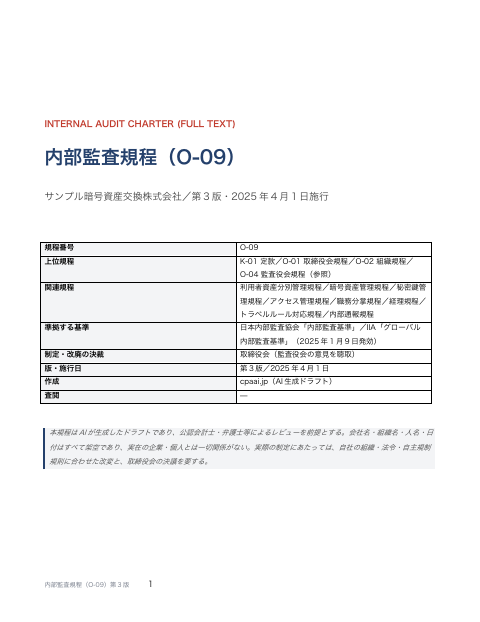
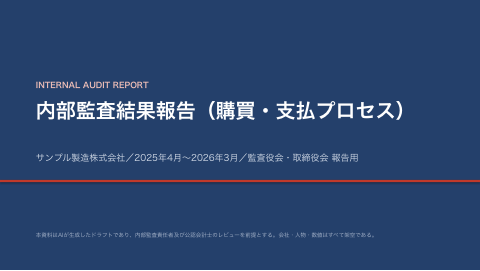
匿名化済み・会計士レビュー前のドラフト。製造業・SaaS・暗号資産交換業の全ファイル(調書のExcel・報告書・報告デックを含む)は app.cpaai.jp/samples ↗ にあります。
会計士がすること、貴社がすること。
| 工程 | 会計士がすること | 貴社がすること |
|---|---|---|
| 体制 | 内部監査規程の下書きを作り、独立性と報告経路が機能する形かを検証する | 規程を取締役会で決議する |
| 年度計画 | 監査ユニバースと採点モデルを組み、人日配分の案を出す | 監査役会と協議し、社長が承認する |
| 個別監査 | 監査プログラムと調書の様式を渡し、最初の1テーマは並走する | 被監査部門との調整と、監査の実施 |
| データ分析 | 全件分析の条件を設計し、分析ワークブックを用意する | データを出し、該当案件を調査する |
| 報告 | 報告書の下書きを作り、指摘の重要度と根拠の整合を検証する | 講評会を開き、報告書を発行する |
監査の実施主体は貴社の内部監査部門です。私たちは様式・設計・検証で伴走しますが、監査意見と報告は貴社が行います。当社が監査や社外役員で関与する会社とは、独立性の観点からお受けできません。
まずは30分、1テーマだけ。
年度計画の全体を先に作るより、1テーマの個別計画と調書を一緒に作るほうが早く形が見えます。そこで人日の実感が出てから、年度計画に戻ります。