内部統制
作る、回す、確かめる。
手が止まるのは、たいてい三つ目。
3点セットは作った。運用も始めた。そこから先の「評価」で止まる会社が多いのは、何件・どう抽出し・逸脱が出たらどうするかが、基準に具体的に書かれていないからです。このページは、その段で手が動くところまで書きます。
三つの段階と、出てくるもの。
内部統制の仕事は、作る(構築)・回す(運用)・確かめる(評価)に分かれます。段ごとに担い手も、残す書類も違います。
統制を設計し、書き起こす
業務の流れを追い、リスクを洗い、どの統制で止めるかを決めます。3点セット(業務記述書・業務フロー図・RCM)を作り、そのうちどれをキーコントロールにするかを選びます。
統制を回し、証跡を残す
承認・照合・レビューを実際に回します。評価で見るのは記憶ではなく証跡なので、誰がいつ何を見て承認したかが後から辿れる形で残っているかが分かれ目になります。
整備と運用を、分けて確かめる
設計どおりリスクを止められるか(整備)と、設計どおり回っていたか(運用)を分けて評価します。範囲を決め、テストし、不備を判定し、報告書にします。
どこまで見るかを、先に決める。
評価は範囲を決めるところから始まります。全社的な内部統制を評価し、その結果を踏まえて業務プロセスの範囲を絞る、という順序です。
2023年改訂の基準(2024年4月1日以後開始する事業年度から適用)では、例示された比率を機械的に当てはめる運用が戒められました。売上高の一定割合で拠点を切り、勘定科目で機械的にプロセスを選ぶ、という決め方では説明が立ちません。金額的な重要性に加えて、事業の特性・過去の不備・新規事業やシステム更改といった質的な要素を並べ、なぜこの範囲なのかを文章で残す必要があります。
範囲から外す判断こそ、根拠を書いておきます。翌期に監査人から問われるのは、入れたものより外したものです。
評価のテストを、実際にどうやるか。
ここが一番具体的に書かれていない段です。整備評価と運用評価では、見るものも件数も違います。
整備評価は、1件を最初から最後まで
取引を1件選び、起票から会計計上まで通しで追います(ウォークスルー)。見るのは件数ではなく設計です。統制がリスクの発生する場所より後ろに置かれていないか、承認者が起票者と分かれているか、統制が効いたときに何が残るか。ここで設計の穴が見つかれば、運用を何件テストしても意味がないので先に直します。
運用評価は、頻度で件数が決まる
統制が1年に何回行われるかで、テストする件数の目安が変わります。母集団が大きいほど件数は増えますが、青天井には増えません。
| 統制の頻度 | 母集団の目安 | サンプル件数 | 補足 |
|---|---|---|---|
| 都度(取引ごと) | 取引件数 | 25件 | 母集団が250件を下回るときは件数を減らす判断もあります |
| 日次 | 約250 | 20〜25件 | 休日を除く営業日数を母集団にします |
| 週次 | 52 | 5件 | — |
| 月次 | 12 | 2〜3件 | リスクが高い統制は3件に寄せます |
| 四半期 | 4 | 2件 | — |
| 半期 | 2 | 1〜2件 | — |
| 年次 | 1 | 1件 | 全件がすなわち1件です |
実務上広く使われている目安です。件数そのものに基準の裏づけがあるわけではないので、統制の重要性・過去の不備・母集団の性質に応じて動かし、動かした理由を調書に残します。この表は BENTO の評価画面が既定値として出す件数と同じです。
自動化された統制は、1件でよい。ただし前提がある
システムが自動で行う統制(入力チェック、限度額の自動判定、自動照合など)は、同じ条件なら毎回同じ結果を返します。したがってテストは1件で足ります。ただしこれは、プログラムが期中に勝手に書き換わっていないことが前提です。その前提を支えるのがIT全般統制(アクセス管理・変更管理・運用管理)で、こちらが有効でなければ「1件でよい」は成り立ちません。自動統制の件数を削るなら、IT全般統制の評価を先に固めます。
件数の前に、母集団を疑う
抽出元の一覧が本当に全部かを確かめないまま件数を議論しても、意味がありません。システムから出した一覧の件数が台帳と合うか、抽出条件で落ちたものがないか、手作業で足した行がないか。母集団の完全性と正確性を確かめた手順を、調書に一行書いておきます。監査人が最初に聞くのはここです。
抽出のしかたと、逸脱が出たとき
- 01
抽出方法を先に決めて、記録する
無作為、金額的重点、判断のいずれかを選び、誰がいつどの方法で抽出したかを残します。テストの後から都合よく選び直したように見えると、その評価は使えません。
- 02
期中にテストし、期末までを追加で見る
期末に全部やろうとすると間に合いません。期中の一時点でテストし、そこから期末までに統制や担当者が変わっていないかを確かめます(ロールフォワード)。変わっていれば、その分を追加でテストします。
- 03
逸脱は、サンプルを足して薄めない
1件でも逸脱が出たら、まず原因を分けます。統制そのものが機能していないのか、記録の残し方だけの問題か、たまたまの例外か。件数を足して比率を下げる対応は、原因が分からないままなので通りません。
- 04
不備は、整備と運用に分けて書く
設計の問題(整備不備)と、設計はよいが回っていない問題(運用不備)は、直し方が違います。整備不備は仕組みを変え、運用不備は運用を締める。分けて書かないと、是正計画が立ちません。
- 05
開示すべき重要な不備かを判定する
不備が見つかったら、金額的な影響と質的な重要性の両面で判定します。他の統制で補えているか(補完統制)も見ます。ここまで書いて、はじめて内部統制報告書の結論に根拠がつきます。
現物。
上の工程で出てくる書類を、そのまま置いてあります。中身を開いて、御社の様式と見比べてください。
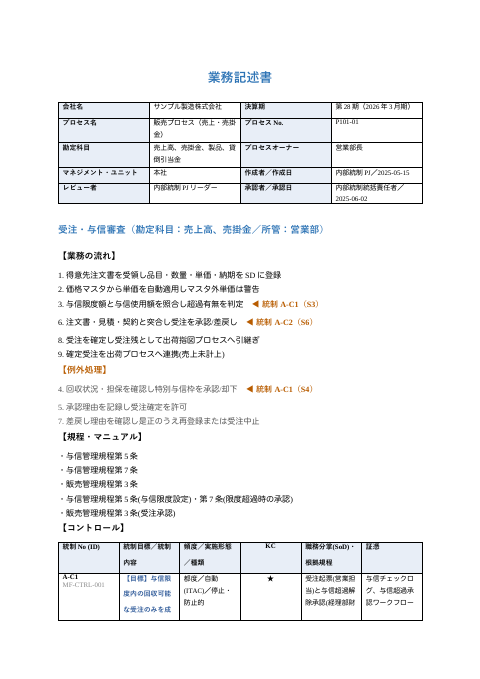
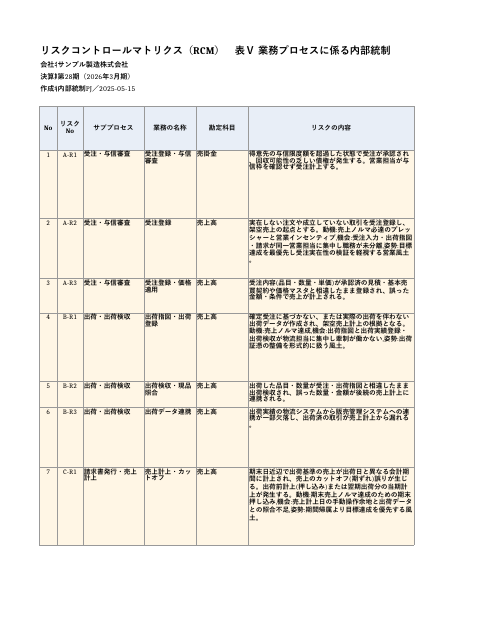
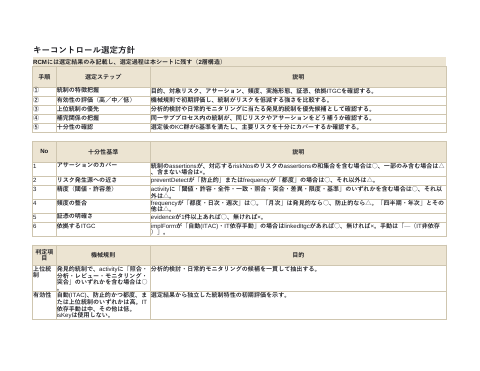
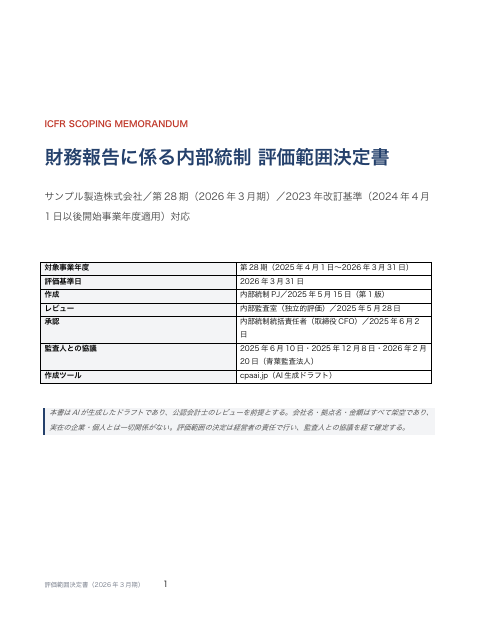
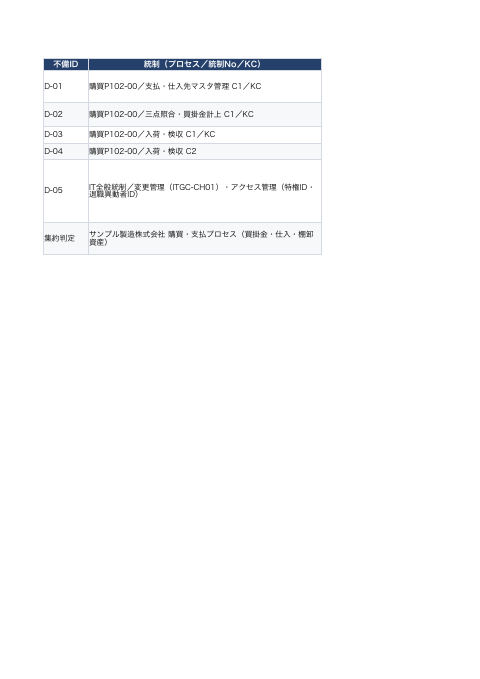
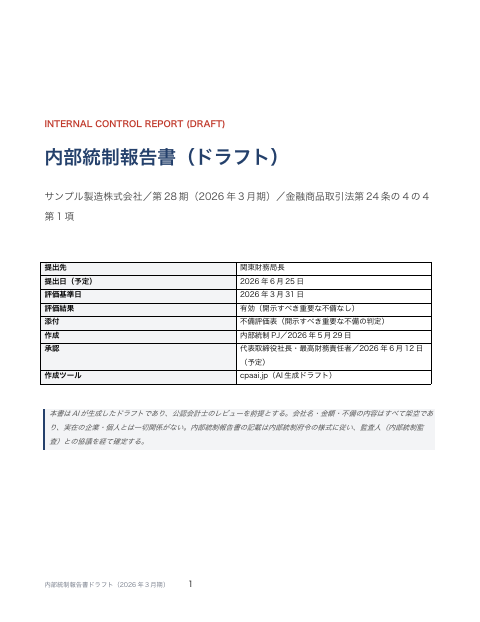
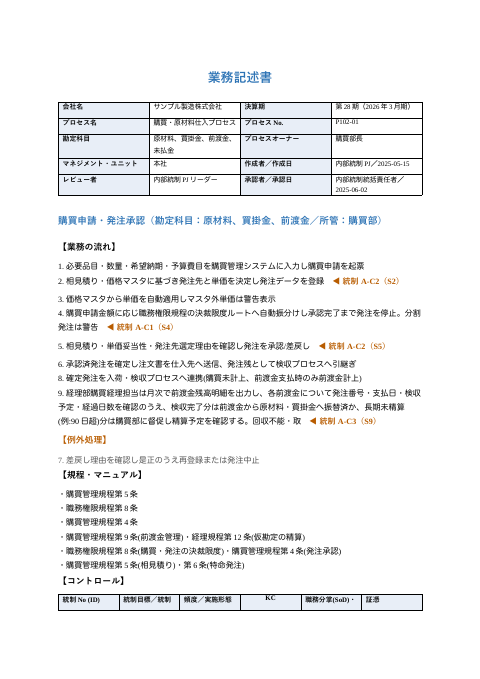
販売以外のプロセスも同じ型です。製造業は購買・支払、製造・原価計算、棚卸資産、固定資産、決算・財務報告まで全6プロセス、暗号資産交換業は分別管理・カストディの3点セットを置いています。
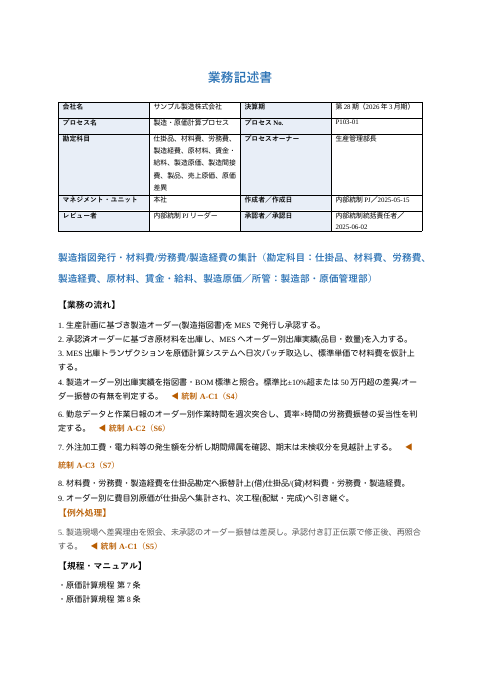
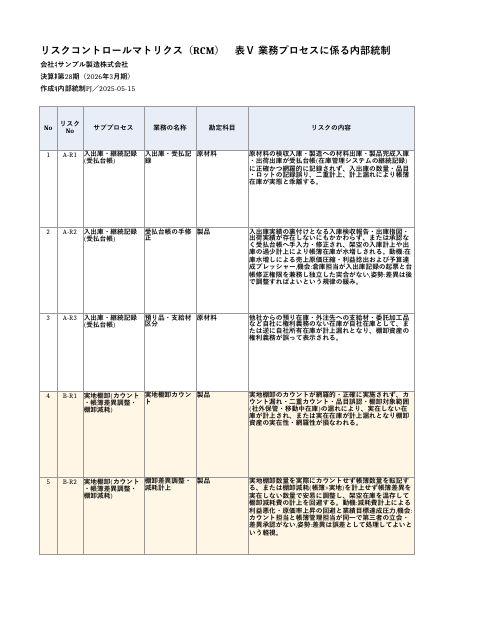
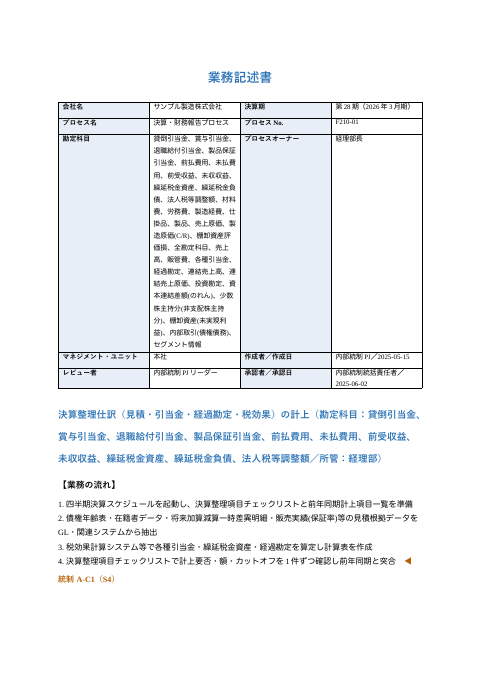
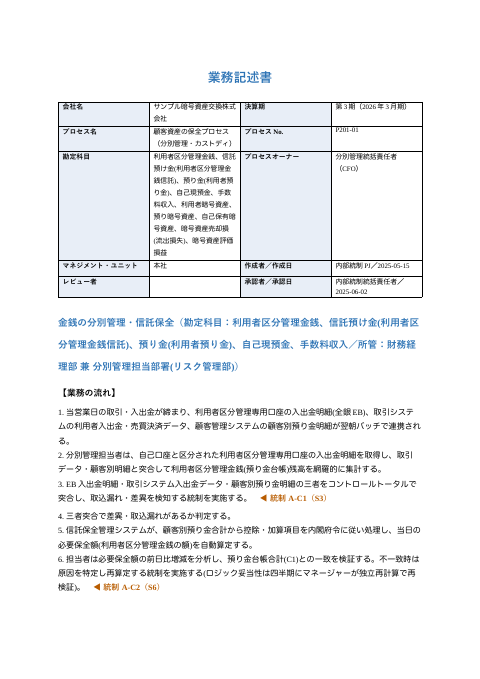
匿名化済み・会計士レビュー前のドラフト。RCM・業務フロー図・キーコントロール選定シートを含む全ファイルは app.cpaai.jp/samples ↗ にあります。
会計士がすること、貴社がすること。
| 工程 | 会計士がすること | 貴社がすること |
|---|---|---|
| 構築 | 業務を聞き取り、3点セットの下書きをAIに作らせ、リスクと統制の対応を検証する | 業務の実態を見せ、下書きを実態に合わせて直す |
| 範囲決定 | 量的・質的な根拠を並べ、外す判断の理由まで文章にする | 範囲を承認する |
| 評価の設計 | 統制ごとに母集団・件数・抽出方法・証憑を決め、評価調書の様式を渡す | 母集団を出し、証憑の在り処を示す |
| テスト | 最初の1周を並走し、逸脱の切り分け方を担当者に渡す | テストを実施し、結果を記録する |
| 不備評価と報告 | 不備の重要度判定と補完統制の当てはめを検証し、報告書の下書きを作る | 是正計画を決め、報告書を提出する |
評価の主体は経営者です。私たちは下書きと検証で伴走しますが、評価結果と報告書の提出は貴社の判断と責任で行っていただきます。監査意見の形成は監査人の役割で、私たちは関与しません。
まずは30分、1プロセスだけ。
全社を一度に始める必要はありません。1プロセスの3点セットと評価調書を一緒に作ってみると、御社で何人日かかるかが分かります。そのうえで範囲と段取りを決められます。